“Supply chain incident”, un punto debole strutturale e migliaia di passeggeri rimangono bloccati in aeroporto
Un problema a un fornitore esterno è bastato per mettere in difficoltà alcuni dei principali aeroporti europei. Non parliamo di un guasto tecnico di poco conto, ma di un vero e proprio attacco informatico che ha preso di mira i sistemi di Collins Aerospace, multinazionale americana del gruppo Rtx Corporation. Un episodio che ha dimostrato quanto le infrastrutture critiche del trasporto aereo siano vulnerabili quando si basano su un’unica piattaforma centralizzata.
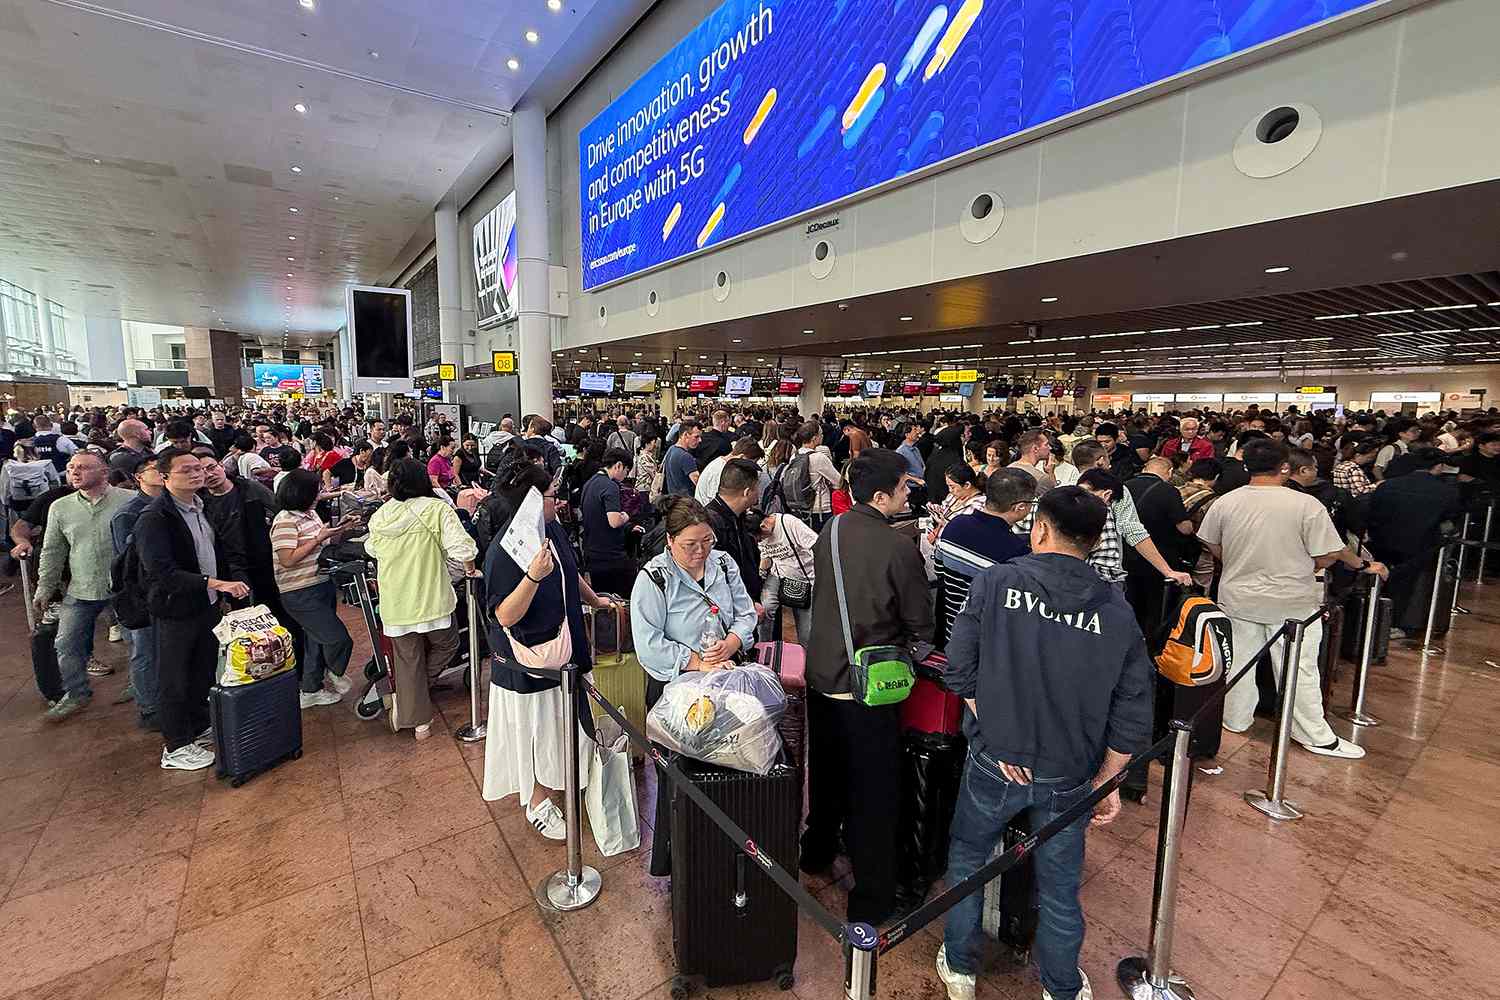
Da Londra a Bruxelles, da Berlino a Dublino, i viaggiatori hanno vissuto ore di caos: ritardi, cancellazioni, code interminabili e personale costretto a riprendere in mano procedure manuali che sembravano ormai relegate al passato. Un campanello d’allarme che mette al centro due temi chiave: la fragilità della catena di fornitura digitale e la necessità di un approccio alla cybersicurezza che non si limiti alla tecnologia, ma coinvolga persone e procedure.
Come si è arrivati al blocco
Il software colpito è il MUSE (Multi-User System Environment), cuore delle operazioni di check–in e bag–drop in molti scali europei. Quando questo sistema è andato offline, non è stato possibile stampare carte d’imbarco, registrare i bagagli né gestire in modo automatizzato le operazioni di accoglienza dei passeggeri.
In alcuni casi, come all’aeroporto di Bruxelles, gli operatori hanno dovuto scrivere a mano le carte d’imbarco e inserire manualmente i dati nei sistemi, con evidenti rallentamenti. È bastato poco perché le code si allungassero, i gate si congestionassero e le compagnie aeree si trovassero costrette a ritardare o cancellare voli.
Per fortuna, non sono stati colpiti i sistemi più sensibili, come quelli di controllo del traffico aereo o l’avionica degli aeromobili. Ma il danno reputazionale e organizzativo resta enorme: quando migliaia di passeggeri rimangono bloccati in aeroporto, la percezione di sicurezza e affidabilità vacilla.
La vulnerabilità della supply chain digitale
Quello di Collins Aerospace è stato definito un tipico “supply chain incident”: un fornitore  centrale subisce un attacco e, di conseguenza, più clienti collegati alla sua piattaforma finiscono per risentirne contemporaneamente. Gli aeroporti hanno da tempo rafforzato le difese interne, segmentando i sistemi e costruendo barriere di sicurezza a più livelli. Tuttavia, la dipendenza da provider esterni rappresenta un punto debole strutturale. Quando l’anello critico si trova nel cloud di un partner, i margini di intervento immediato diventano minimi.
Come sottolinea il sito specializzato CyberSecurity360, anche la migliore infrastruttura interna può andare in crisi se chi fornisce servizi vitali dall’esterno non ha lo stesso livello di protezione. Un problema che riguarda non solo l’aviazione, ma anche banche, trasporti, grande distribuzione ed eventi sportivi internazionali.
Il monito degli esperti
«Quello che è successo negli aeroporti europei dimostra che basta un problema a un fornitore esterno per bloccare interi sistemi», ha dichiarato Matteo Adjimi, presidente del Cda di Argo Spa, azienda specializzata in intelligence strategica per le imprese. Secondo Adjimi, le falle arrivano soprattutto da due fronti: monitoraggio più rigoroso dei fornitori e formazione adeguata del personale. Spesso, infatti, le crisi non nascono da sofisticati attacchi di hacker internazionali, ma da errori banali: password troppo deboli, click su mail sospette, configurazioni errate.
Bisogna controllare meglio i partner esterni, avere piani di emergenza pronti e investire nella formazione delle persone. Perché la sicurezza non è solo questione di tecnologia, ma di macchine, procedure e uomini. E basta un anello debole per spezzare l’intera catena.
Il quadro normativo
L’attacco ha riportato al centro l’importanza della direttiva NIS2 (Network and Information Security 2), il quadro normativo europeo che mira a rafforzare il livello di cybersicurezza in tutti gli Stati membri.
La direttiva impone a infrastrutture critiche come gli aeroporti di:
garantire il rilevamento tempestivo degli incidenti;
mitigare gli effetti con procedure di emergenza;
assicurare la continuità operativa;
applicare requisiti stringenti anche ai fornitori esterni.
NIS2, in altre parole, spinge verso un approccio integrato e coordinato, che non lasci zone d’ombra nella catena di fornitura digitale.
Eventi come le Olimpiadi invernali di Milano-Cortina rappresentano un banco di prova delicatissimo: un cyberattacco in quella cornice non avrebbe solo impatti economici, ma anche enormi conseguenze reputazionali a livello internazionale.
Lezioni da imparare
Questo episodio mette in luce alcune azioni fondamentali:
Rafforzare i controlli sui fornitori, con audit frequenti e criteri di selezione più severi.
Pianificare scenari di crisi con protocolli manuali pronti all’uso.
Formare meglio il personale, non solo tecnico ma anche operativo.
Promuovere la cooperazione europea per scambiare informazioni e standard comuni.
La situazione attuale negli aeroporti colpiti
Al momento, la situazione negli scali europei più coinvolti si sta lentamente normalizzando, ma restano disagi e raccomandazioni per i passeggeri.
Londra (Heathrow): il principale aeroporto britannico ha registrato decine di cancellazioni e ritardi. Le operazioni manuali hanno permesso di mantenere attivi i voli, ma con tempi dilatati. Heathrow ha consigliato ai viaggiatori di controllare lo stato del volo prima di partire e ha rafforzato il personale ai desk di check-in.
Bruxelles (Zaventem): l’aeroporto belga è stato tra i più colpiti, con sistemi di check-in e bag-drop inutilizzabili per ore. Almeno una decina di voli cancellati e numerosi ritardi. L’aeroporto ha confermato la collaborazione diretta con Collins Aerospace per ripristinare il sistema.
Berlino (Brandenburg): i tempi di attesa ai banchi di accettazione si sono allungati notevolmente. Anche qui, procedure manuali hanno evitato la paralisi completa, ma molti voli hanno accumulato ritardi.
Dublino: impatto minore, con ritardi contenuti e poche cancellazioni. I sistemi sono tornati operativi più rapidamente rispetto ad altri scali.
Italia: gli aeroporti italiani hanno registrato solo problemi marginali, senza impatti significativi sul traffico.
Collins Aerospace, dal canto suo, ha assicurato di stare “lavorando attivamente per risolvere il problema” e ripristinare la piena funzionalità il prima possibile. Ma la vicenda lascia un segnale chiaro: la cybersicurezza degli aeroporti non può essere data per scontata.
Ginevra Larosa
Foto © People.com, Linkedin