Dalle battaglie dell’Ottocento al cyberspazio. Attacchi informatici, allarmi bomba e il conflitto che non vediamo più
Nella notte tra l’1 e il 2 novembre i banchi frigo di almeno quattro supermercati in Sicilia hanno cominciato a scaldarsi: qualcuno, da remoto, aveva alterato le temperature. Un caso simile era già avvenuto in Francia, quando, tra l’11 e il 12 ottobre, a farne le spese erano stati centinaia di punti vendita. Nella stessa notte in tre siti dell’Établissement français du sang (l’ente pubblico che gestisce il sangue destinato alle cure mediche), le celle del plasma sono state portate da -30 a 110 gradi. Tempestivo è stato l’intervento di un tecnico che, come riportato dal ministero della Salute francese, ha evitato gravi conseguenze.
Poi gli allarmi bomba. Eurocontrol ne ha contati, solo sui voli europei tra il 3 e il 6 novembre, ben 35. Oltre ai voli, obiettivo degli allarmi sono state numerose scuole. In Italia, 6mila email sono state recapitate ad altrettanti istituti. Tutti gli allarmi si sono rivelati falsi, ma con aerei deviati o scortati dai caccia e studenti evacuati.
Le indagini sono ancora in corso, non è provato un legame tra i diversi episodi, anche le rivendicazioni filorusse sono al momento al vaglio degli inquirenti. Una cosa però, oggi più che mai, appare chiara: la stabilità del sistema passa sempre di più non solo dalla sicurezza fisica e materiale, ma anche da quella informatica. Questo aspetto si inserisce all’interno di una tendenza macroscopica, ovvero la dematerializzazione del conflitto.
Dalle guerre ottocentesche alla Seconda guerra mondiale, dalla Guerra Fredda a oggi. Questo non significa che le guerre visibili siano scomparse, come scritto in “Le guerre che non vediamo” e nemmeno che gli effetti del cyber–conflitto non abbiano ripercussioni tangibili. Pertanto, proveremo a riflettere partendo da due domande. Come si è dematerializzato il conflitto nel caso europeo, e perché ogni smaterializzazione apre un nuovo spazio di conquista? Ad oggi, in Europa e in Italia, chi si occupa di difesa cibernetica, e a che risultati siamo arrivati?
Smaterializzazione dei conflitti
Nell’Ottocento, la guerra è una questione di spazi fisici: eserciti schierati su un campo, un nemico visibile, una battaglia che si può collocare su una mappa e in un giorno preciso. Durante la Prima guerra mondiale questo sistema inizia a mutare. Le trincee nascondono i combattenti, l’artiglieria colpisce bersagli che chi spara non vede, l’utilizzo di armi chimiche, impiegate su larga scala dal 1915, contribuiscono a trasformare il fronte quasi in un’astrazione.
Nella Seconda guerra mondiale una parte dello scontro si sposta nell’etere: radar, radiocomunicazioni, cifrari. Si combatte anche decifrando i messaggi, e il simbolo di questa battaglia è senza dubbio la macchina Enigma sviluppata da Alan Turing. Con la Guerra Fredda il processo si spinge oltre: la deterrenza nucleare rende improbabile lo scontro diretto tra i due blocchi. La competizione si trasferisce su terreni nuovi: la corsa allo spazio, lo spionaggio, la propaganda, la sfida scientifica e culturale. Ogni passaggio segue lo stesso schema: si apre un nuovo spazio, che prima non era campo di battaglia, e subito diventa terreno di conquista.
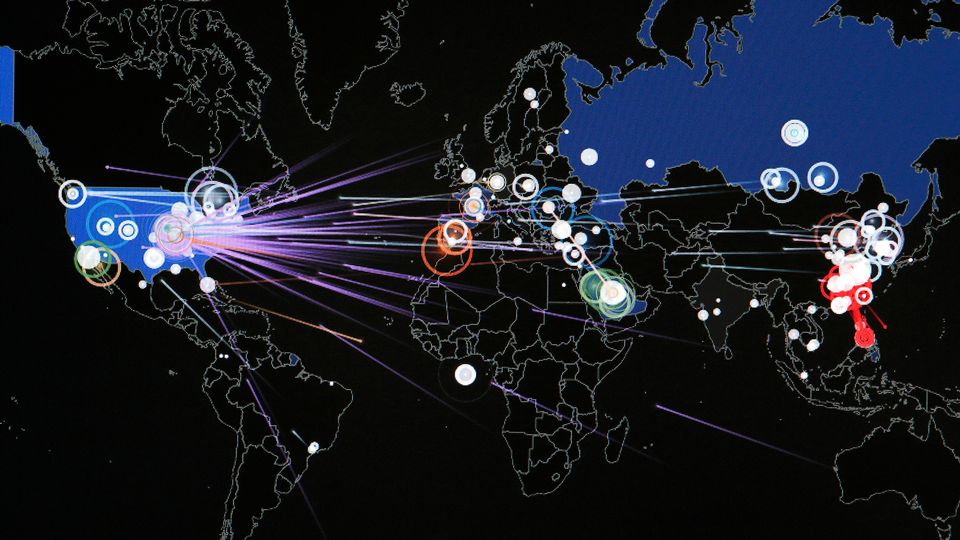
L’ultima tappa è lo spazio cibernetico. Un primo segnale, nel caso europeo, arriva nel 2007, quando l’Estonia subisce per settimane attacchi informatici contro siti di banche e istituzioni. Nel 2010, il worm Stuxnet, scoperto negli impianti nucleari iraniani, mostra come un codice possa produrre danni fisici. Le dinamiche che hanno animato le settimane appena trascorse si inseriscono probabilmente all’interno di questa direttrice.
Che la guerra sia invisibile, dunque, non significa che si giochi su uno spazio più ristretto. Vuol dire il contrario: il campo si è esteso senza apparenti frontiere, finendo per coinvolgere aspetti determinanti della quotidianità: istruzione, sanità, trasporti.
Un nuovo spazio indefinito
Più lo spazio è esteso e immateriale, meno è facile da governare o quantomeno regolare. Basta guardare alla storia del controllo degli armamenti. Nel 1899 la prima conferenza dell’Aja produsse una dichiarazione con cui gli Stati si impegnavano a non usare proiettili destinati a diffondere gas asfissianti, fu largamente ignorata nella Grande Guerra. Successivamente, nel 1925, fu siglato il protocollo di Ginevra ma l’esito definitivo arrivò solo nel 1993 con la Convenzione sulle armi chimiche. Ci vollero quasi cent’anni per regolamentare, ma si trattava di oggetti tangibili: sostanze, proiettili, armi fisiche.
Lo stesso vale per la Guerra fredda. Il Salt I, firmato a Mosca il 26 maggio 1972, poneva limiti a lanciatori e missili; il Salt II, firmato a Vienna nel 1979, non fu mai ratificato dal Senato americano, ma Washington e Mosca si impegnarono a rispettarne i termini. Funzionava perché ciò che si limitava si poteva contare.
Nel cyberspazio non c’è niente da contare. Un codice non occupa un magazzino, e lo stesso software di gestione remota che regola la temperatura di un frigorifero può servire a sabotarlo. Anche l’attribuzione di un attacco è difficile: per i supermercati due gruppi filorussi hanno rivendicato l’azione dopo settimane di silenzio, ma diversi dubitano, sull’attacco alle riserve di plasma, invece, non c’è, al momento, nessun responsabile noto.
Le regole esistono, ma su binari separati. La Convenzione Onu contro il cybercrimine, aperta alla firma a Hanoi nell’ottobre 2025, ha oltre settanta firmatari ma tre sole ratifiche sulle quaranta necessarie, per di più non regola possibili conflitti tra Stati. A questi guarda il meccanismo globale permanente dell’Onu, che ha tenuto la prima sessione a luglio 2026.
La risposta europea
La risposta europea si muove su due piani, il primo è regolatorio. La direttiva NIS2 obbliga operatori e imprese dei settori essenziali a gestire rischi informatici e a segnalare gli incidenti. Dal dicembre 2027, scatteranno inoltre gli obblighi derivanti dal Cyber Resilience Act che impone particolari requisiti ai produttori di dispositivi connessi. Il 10 novembre, il direttore dell’Enisa (European Network and Information Security Agency), Juhan Lepassaar, ha presentato al Parlamento europeo il rapporto 2026. All’interno del documento è stato mostrato come l’indice medio di maturità cyber degli Stati sia pari a 71,53 su 100. Inoltre, si prefigurano futuri attacchi verso i sistemi di gestione domestica.
Il secondo piano è industriale: il Fondo europeo per la difesa. Il 15 aprile 2026 la Commissione ha annunciato 1,07 miliardi per 57 progetti dei bandi 2025, con 634 soggetti di 26 Stati membri più la Norvegia. La quota cyber è però rimasta modesta: circa 54 milioni (5%), contro i 191 del combattimento terrestre e i 114 dello spazio. Il progetto di punta è ECC2, un sistema europeo di comando e controllo cibernetico da 34 milioni guidato dalla spagnola Indra. C’è poi Stratus, una difesa cyber basata su AI per la gestione dei droni. Il nodo sta tra i due piani. Il Fondo finanzia capacità militari ma i frigoriferi, gli aerei e le scuole sono civili.
La declinazione italiana
Il Fondo europeo per la difesa è gestito dalla Commissione, che finanzia progetti collaborativi di ricerca e sviluppo presentati da consorzi di aziende e centri di ricerca di più Paesi. Nel 2025, l’Italia ne ha guidati nove su 57. Il maggiore beneficiario è Leonardo: 15 progetti selezionati su 18 proposte, oltre 84 milioni sbloccati tra fondi diretti e destinati alle partecipate Asimov e Anemos, operanti rispettivamente nel settore dei servizi in orbita e radiocomunicazioni.
Sul piano dei prodotti, a giugno, Leonardo ha presentato a Eurosatory la Cybersec Defence Suite: una piattaforma globale, nei centri di coordinamento strategico delle forze armate, federa le “celle cyber” schierate sul piano operativo, ciascuna in grado di garantire sicurezza senza connessione. Fincantieri, tramite e-phors, ha firmato a gennaio con la Marina Militare un contratto per dotare le unità di una soluzione che monitora e contrasta le minacce sulla rete di gestione di bordo.
Il capitolo istituzionale è il più in movimento, e riguarda l’intera Difesa, non solo l’Esercito. Il 4 agosto, il Consiglio dei ministri ha approvato il ddl del ministro Crosetto, ora in commissione al Senato, in cui si definisce lo spazio cibernetico di interesse nazionale per la difesa, indica il capo di Stato maggiore come autorità cyber, ribattezza il Reparto informazioni e sicurezza in Comando interforze Cyber Intel e crea lo Specialista Cyber Militare, per circa 1200 unità.
Chi difende cosa
Riavvolgendo il filo. Dalle trincee ai server, ogni volta che il conflitto ha perso un pezzo di materia ha guadagnato un pezzo di spazio. La regolamentazione è sempre arrivata dopo, come testimoniano i quasi cento anni intercorsi tra la dichiarazione dell’Aja e la Convenzione sulle armi chimiche. Nel cyberspazio il ritardo è ancora aperto, il dialogo tra i diversi attori globali si è appena avviato.
In Europa, Enisa, Commissione e Csirt (Computer Security Incident Response Team) presidiano il fronte civile e il Fondo per la difesa quello militare, anche se il 5% dei fondi del 2025 alla cyber appaiono ancora inadeguati. In Italia lavorano l’Agenzia per la cybersicurezza nazionale, la Difesa attraverso il ddl e due campioni industriali: Leonardo e Fincantieri. Gli strumenti ci sono, i risultati sono per ora parziali. Nei casi costruiti, la porta d’ingresso non è stata un’arma sofisticata ma un fornitore esterno e apparati connessi ma non aggiornati. È partendo da questo che si gioca la partita dei conflitti invisibili.
Alfio Faro
Foto ©️ Agendadigitale.eu, ticino politica, gonews, RAND, Rappresentanza in Italia della Commissione Europea, il Difforme